Segurança começa com uma visão integrada da rede
Proteger uma empresa não significa apenas instalar antivírus nos computadores ou configurar um firewall na conexão com a internet.
A segurança depende da capacidade de entender como usuários, dispositivos, servidores, aplicações, acessos e dados se relacionam dentro da infraestrutura.
Sem essa visão integrada, diferentes ferramentas podem estar funcionando corretamente de forma isolada enquanto importantes pontos de exposição permanecem invisíveis.
A rede é um dos principais pontos de conexão
Praticamente toda atividade digital da empresa passa pela infraestrutura de rede.
Computadores acessam servidores. Usuários utilizam sistemas em nuvem. Filiais se comunicam pela internet. Dispositivos móveis utilizam Wi-Fi. Equipamentos enviam dados para aplicações externas.
Isso significa que a rede fornece informações importantes sobre o comportamento do ambiente.
Segurança isolada cria pontos cegos
É comum encontrar empresas utilizando diversas soluções de proteção sem integração operacional entre elas.
Por exemplo:
* Firewall sem acompanhamento dos eventos * Antivírus sem gestão centralizada * VPN sem revisão periódica dos usuários autorizados * Wi-Fi corporativo compartilhando recursos inadequadamente * Equipamentos sem atualização * Usuários mantendo permissões que não precisam mais * Servidores sem monitoramento de eventos de segurança
Cada componente pode estar ativo, mas a ausência de uma visão conjunta dificulta identificar comportamentos anormais.
Segurança deve trabalhar em camadas
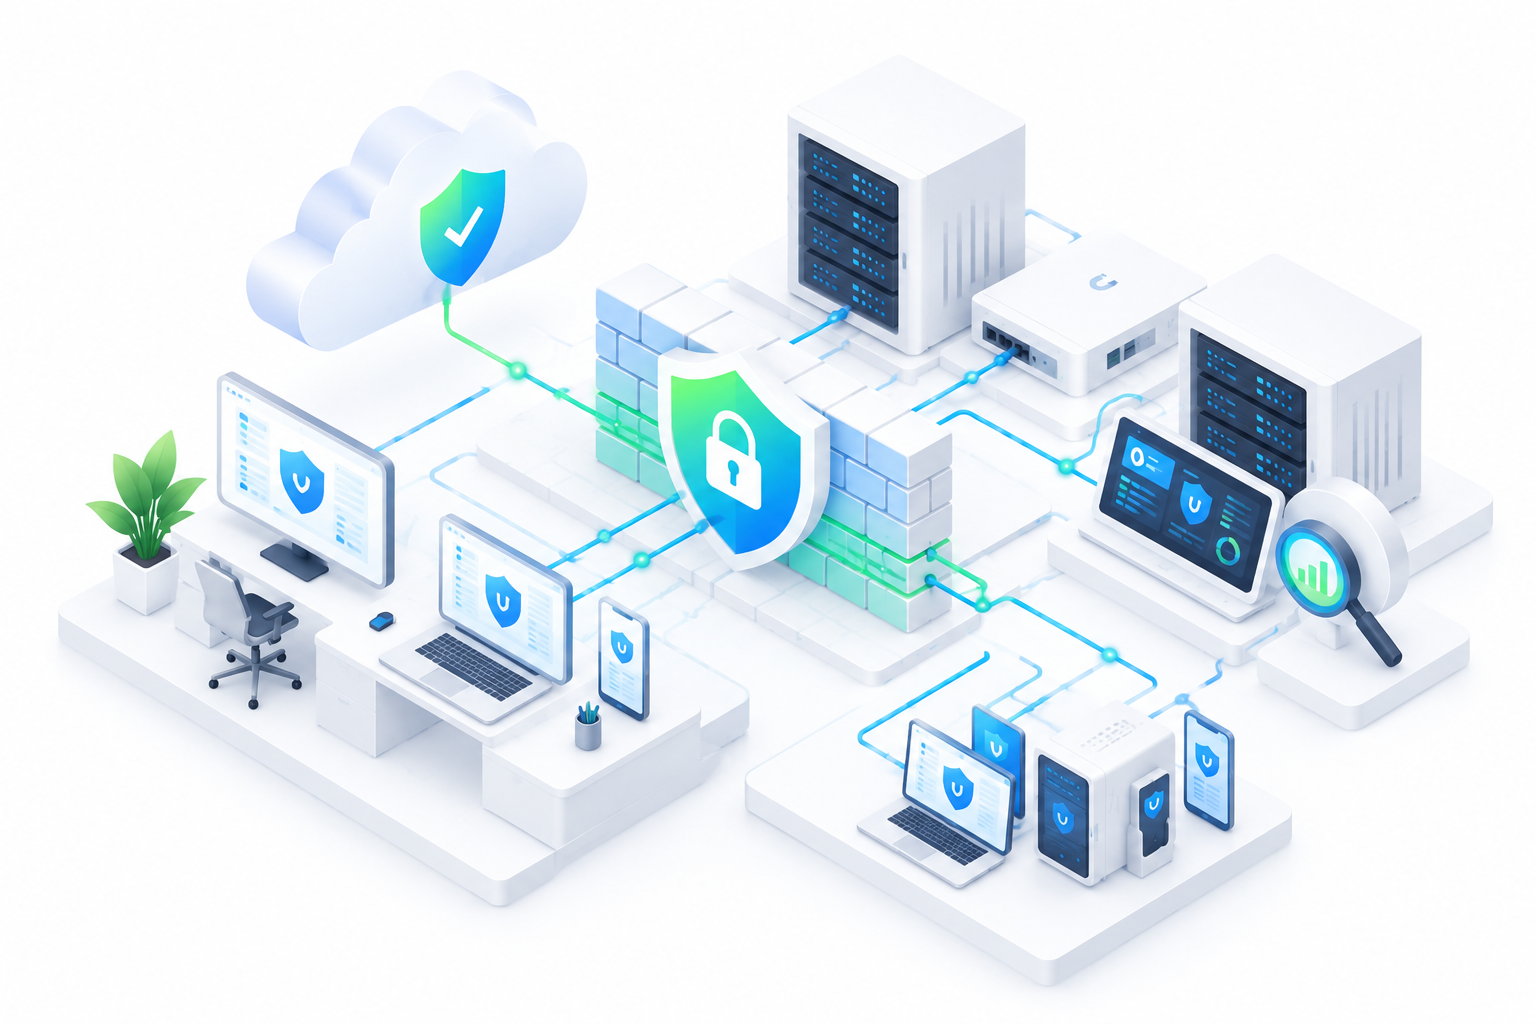
Uma estratégia mais consistente utiliza diferentes mecanismos complementares de proteção.
Entre eles:
* Firewall e controle de tráfego * Segmentação de rede * Proteção de endpoints * Controle de identidade e acesso * VPN segura * Atualizações e hardening * Gestão de vulnerabilidades * Monitoramento de eventos * Logs centralizados * Backup e recuperação
Nenhuma dessas camadas elimina completamente o risco. O objetivo é reduzir a superfície de ataque e aumentar a capacidade de detectar e responder a incidentes.
Segmentação reduz exposição
Nem todos os dispositivos precisam se comunicar entre si.
Computadores administrativos, servidores, equipamentos de CFTV, visitantes e dispositivos de infraestrutura podem possuir necessidades completamente diferentes.
A segmentação permite estabelecer regras específicas para cada grupo, reduzindo comunicações desnecessárias e limitando o impacto potencial de um incidente.
Identidade também faz parte da segurança
Grande parte das operações depende de credenciais.
Por isso, proteger a infraestrutura também significa controlar quem pode acessar cada recurso.
Isso envolve:
* Criação e exclusão organizada de usuários * Permissões baseadas em necessidade * Autenticação multifator quando aplicável * Revisão periódica dos acessos * Controle de contas administrativas * Registro de atividades relevantes
Quanto maior a organização, mais importante se torna administrar identidades de maneira estruturada.
Monitorar é tão importante quanto proteger
Mesmo ambientes protegidos precisam ser observados.
Tentativas repetidas de autenticação, aumento inesperado de tráfego, alteração de arquivos, indisponibilidade de serviços e comportamentos incomuns podem indicar problemas que precisam ser investigados.
Monitoramento transforma eventos técnicos em informações que podem orientar uma ação.
Segurança é um processo contínuo
A infraestrutura muda constantemente.
Novos colaboradores chegam. Sistemas são instalados. Equipamentos são substituídos. Aplicações são contratadas. Novas ameaças aparecem.
Por isso, segurança não deve ser tratada como uma configuração realizada uma única vez.
Ela precisa acompanhar a evolução da empresa.
Na Pccom Pro, redes, segurança, monitoramento, identidade, endpoints e continuidade são analisados como partes do mesmo ambiente tecnológico.
Você consegue enxergar o que acontece na sua rede?
Ter ferramentas de segurança é importante. Saber como elas trabalham juntas é o que permite transformar proteção em uma estratégia.
Onde TI vira decisão — não suporte.